ブロック統計ダッシュボードでは、ブロックされたアクセスを多角的に分析できます。国別・時間帯別の傾向把握、不審な IP の特定、攻撃対象の分析など、セキュリティ運用に必要な情報をグラフとテーブルで可視化します。
アクセス方法:WordPress 管理画面 → IP Access Control → ブロック統計
表示期間の切り替え
画面右上のドロップダウンで表示期間を切り替えられます。すべてのセクションが選択した期間に連動して更新されます。
| 期間 | グラフの単位 | 用途 |
|---|---|---|
| 過去 24 時間 | 時間別 | リアルタイムに近い攻撃状況の確認 |
| 過去 7 日間 | 日別 | 直近1週間の傾向確認 |
| 過去 30 日間(デフォルト) | 日別 | 月次レポートや定常的な傾向分析 |
| 過去 90 日間 | 日別 | 四半期の攻撃傾向の把握 |
| すべて | 日別 | 全ログデータ |
1. サマリー
画面上部に表示される 4 つのカードで、選択期間のセキュリティ状況を一目で把握できます。
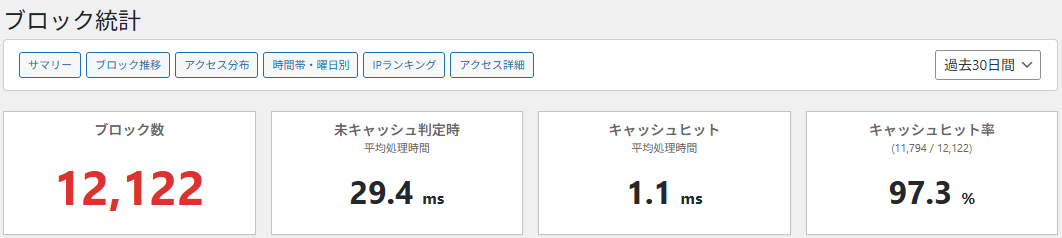
| カード | 説明 | 読み方 |
|---|---|---|
| ブロック数 | 選択期間内にブロックされたアクセスの総数(POST ログは除外) | 数値が急増している場合、攻撃を受けている可能性があります |
| 未キャッシュ判定時 平均処理時間 | GeoLite2 データベースを参照して新規に判定した際の平均処理時間(ミリ秒) | GeoLite2 の参照コストの指標。通常 1〜5ms 程度 |
| キャッシュヒット 平均処理時間 | キャッシュから判定結果を取得した際の平均処理時間(ミリ秒) | キャッシュ利用時の高速化効果を確認できます |
| キャッシュヒット率 | 全ブロック判定のうちキャッシュを利用した割合(%) | 高いほど効率的。低い場合はキャッシュ有効期間の見直しを検討 |
ヒント
未キャッシュ時とキャッシュヒット時の処理時間を比較することで、キャッシュの効果を定量的に確認できます。キャッシュヒット率が低い場合は、メンテナンス > キャッシュクリーンアップでキャッシュ有効期間を延長することを検討してください。
2. ブロック推移
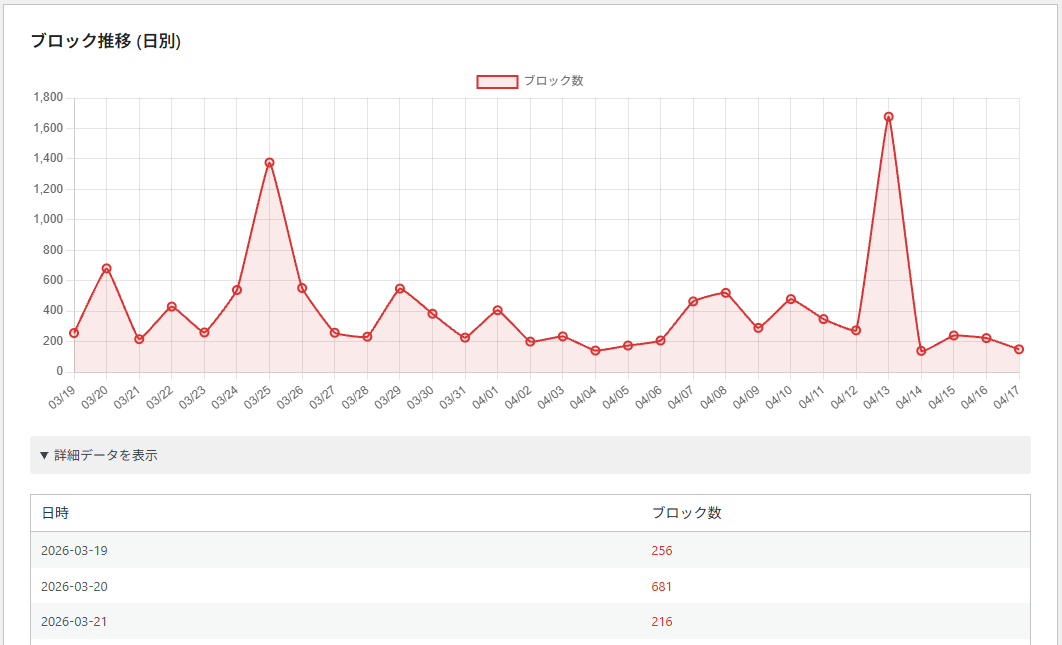
選択期間内のブロック数の推移を棒グラフで表示します。「過去 24 時間」選択時は時間別、それ以外は日別で集計されます。
活用ポイント
- スパイクの検出
特定の日にブロック数が突出して増えている場合、集中的な攻撃を受けた可能性があります。IP ランキングと照らし合わせて攻撃元を特定しましょう。 - 傾向の把握
継続的にブロック数が増加傾向にある場合、IP 拒否リストの追加やレートリミティング(Pro 版)の導入を検討してください。 - 対策の効果確認
IP 拒否リストや国別制限を変更した後、ブロック数の推移からその効果を確認できます。
グラフ下部の「詳細データを表示」をクリックすると、日別のブロック数をテーブル形式で確認できます。
3. アクセス分布
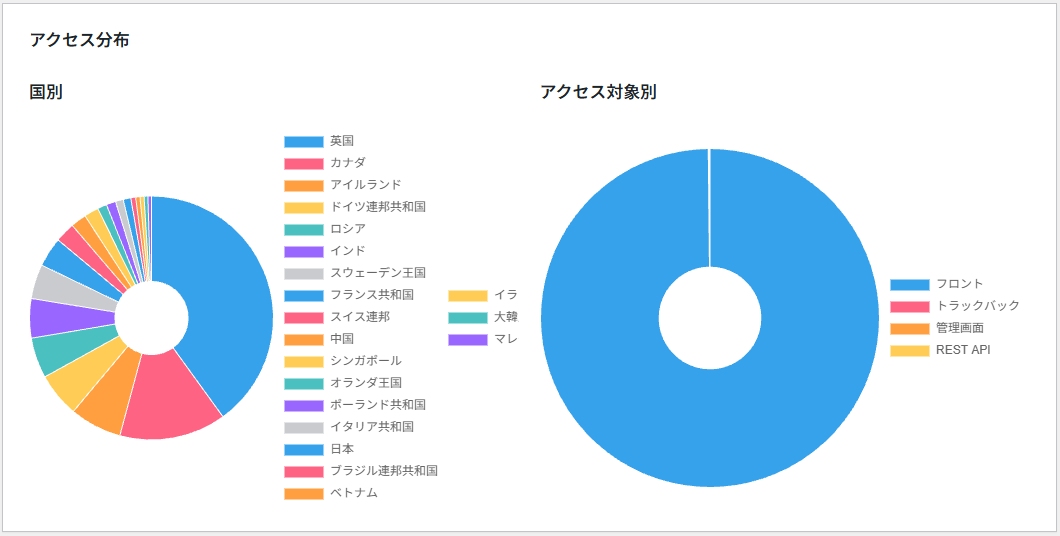
ブロックされたアクセスの内訳を 2 つの円グラフで表示します。
国別
ブロックされたアクセスの国別割合を表示します。国コードと日本語名がラベルに表示され、どの国からの攻撃が多いかを視覚的に確認できます。
- 特定の国が大部分を占めている場合、その国を国別制限に追加することで効率的にブロックできます
- 予想外の国からのアクセスが多い場合、国別許可リストの見直しを検討してください
アクセス対象別
ブロックされたアクセスがどの機能に対するものかを表示します。
| アクセス対象 | 説明 |
|---|---|
| admin | 管理画面(wp-admin, wp-login.php)へのアクセス |
| rest_api | REST API エンドポイントへのアクセス |
| oembed | oEmbed リクエスト |
| comment | コメント投稿 |
| trackback | トラックバック / ピンバック |
| restricted | 制限対象として指定されたページ |
| frontend | フロントエンド(公開ページ)全般 |
ヒント
admin の割合が極端に高い場合は、ログインページへのブルートフォース攻撃を受けている可能性があります。XML-RPC 保護や IP 許可リストの強化を検討してください。
4. 時間帯・曜日別分布
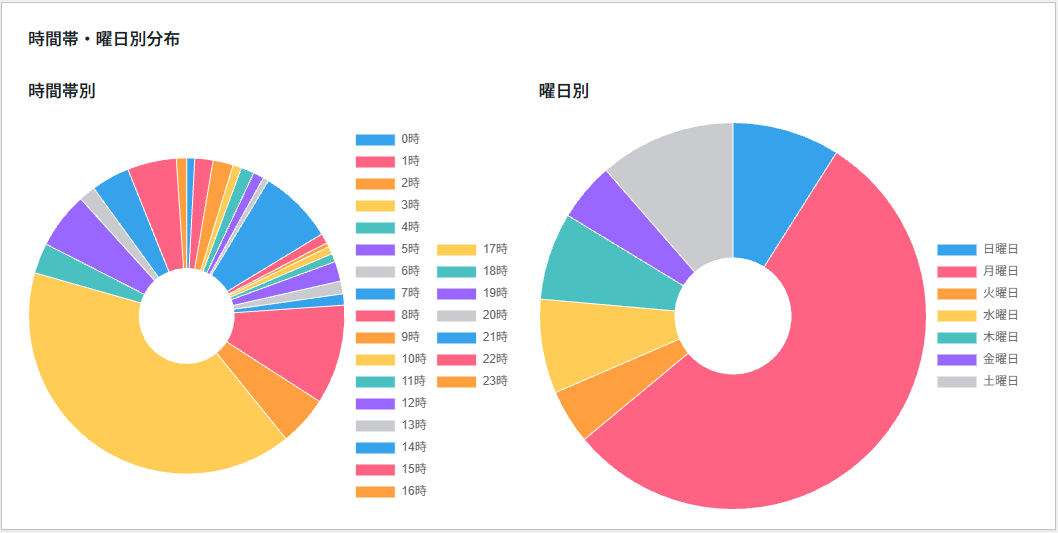
ブロックされたアクセスの時間帯別・曜日別の分布を円グラフで表示します。攻撃パターンの傾向分析に活用できます。
時間帯別
0 時〜23 時の各時間帯におけるブロック数の割合を表示します。攻撃が集中する時間帯を特定できます。自動化された攻撃は特定の時間帯に集中する傾向があります。
曜日別
月曜〜日曜の各曜日におけるブロック数の割合を表示します。曜日による攻撃頻度の偏りを確認できます。
5. IP アドレス別アクセスランキング (TOP20)
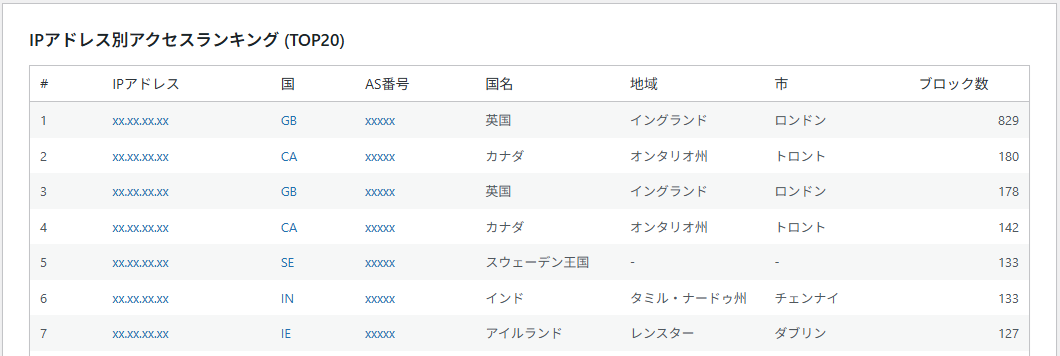
ブロック数の多い IP アドレスを上位 20 件まで表示します。繰り返し攻撃を行っている IP の特定と対策に活用します。
表示項目
| 列 | 説明 |
|---|---|
| IP アドレス | ブロックされた IP。クリックするとブロックログをその IP で絞り込み表示 |
| 国 | GeoLite2 で判定された国コード。クリックでログをその国で絞り込み |
| AS 番号 | 自律システム番号。クリックでログをその ASN で絞り込み |
| 国名 | 国コードに対応する日本語国名 |
| 地域 | 都道府県・州などの地域情報(GeoLite2-City データベース使用時) |
| 市 | 市区町村の情報(GeoLite2-City データベース使用時) |
| ブロック数 | 選択期間内のブロック回数 |
活用方法
- IP 拒否リストへの追加 — 繰り返し攻撃を行っている IP やその CIDR を IP 拒否リストに追加
- ASN 単位でのブロック — 同じ ASN から多数の IP で攻撃がある場合、ASN ごとブロック(例:
AS12345) - ログとの連携 — IP アドレスや国コードのリンクをクリックすると、ブロックログ画面に遷移してその IP/国の詳細ログを確認できます
注意
ランキングの IP を安易にすべてブロックするのではなく、まずブロックログでアクセス内容を確認してください。正当なユーザーが設定ミスでブロックされている可能性もあります。
6. アクセス詳細統計 (TOP30)
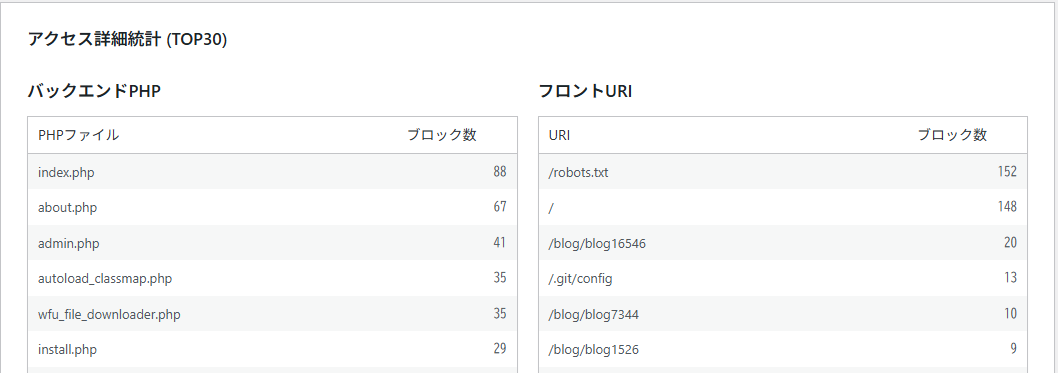
ブロックされたアクセスの対象 URL を、バックエンド PHP ファイルとフロントエンド URI に分けて上位 30 件を表示します。どのエンドポイントが攻撃対象になっているかを特定できます。
バックエンド PHP
管理画面側でブロックされた PHP ファイルのランキングです。攻撃者がどのエンドポイントを狙っているかがわかります。
| よくある攻撃対象 | 説明 | 対策 |
|---|---|---|
wp-login.php | ログインページへのブルートフォース攻撃 | 国別制限・IP 許可リストで保護 |
xmlrpc.php | XML-RPC 経由のログイン試行 | 「XML-RPC も保護する」を有効化 |
admin-ajax.php | 管理者用 AJAX エンドポイントへの攻撃 | 管理画面保護が自動的に適用 |
wp-cron.php | WordPress Cron エンドポイント | 必要に応じてサーバー側で制限 |
フロントエンド URL
フロントエンド(公開ページ)側でブロックされたリクエスト URI のランキングです。存在しないパスへのスキャン攻撃や、特定ページへのアクセス試行を検出できます。
ヒント
フロントエンド URL に /wp-content/plugins/ や /.env などのパスが多く表示される場合、脆弱性スキャンを受けています。これらは国別制限でブロック済みですが、Pro 版の 404 レートリミティングを有効にすると、同一 IP からの連続スキャンを自動 BAN できます。
統計データの注意点
- 統計はブロックログに基づいて算出されます。メンテナンス > ログクリーンアップで古いログが削除されると、その分の統計データも失われます。長期的な分析が必要な場合は、ログ保持期間を十分に確保してください。
- POST リクエストのログ(
post_request)は統計のブロック数に含まれません。POST ログは攻撃検知の参考情報として別途記録されています。 - 地域名・市名の表示には GeoLite2-City.mmdb が必要です。Country データベースのみの場合は国コードのみ表示されます。